O Agent Control é um supervisor de agentes leve executado em clusters do Kubernetes e hosts para gerenciar o ciclo de vida de agentes de instrumentação da New Relic e de código aberto. Comunicando-se com o Controle de Agentes, ele configura, atualiza e monitora remotamente a integridade do agente nas frotas. O Agent Control e o New Relic Control estão disponíveis para o público geral para hosts do Kubernetes, Linux e Windows.
Visão geral
Gerenciar instrumentação em escala é trabalhoso e propenso a erros. Múltiplos agentes, proliferação de versões e desvio de configuração podem criar pontos cegos de telemetria, risco de conformidade e semanas de coordenação até mesmo para pequenas alterações.
O Agent Control fornece um supervisor único e extensível que você instala uma vez por host ou cluster. Ele mantém todos os seus agentes New Relic e de código aberto saudáveis e atualizados, aplica configuração remota e impõe configurações consistentes sem acessar individualmente cada agente.
Nota sobre custo e ingestão de dados
O Agent Control pode ser instalado em qualquer ambiente suportado e não requer nenhuma licença paga. O próprio supervisor não envia nenhuma nova telemetria para o New Relic. O custo de ingestão dependerá da instrumentação habilitada nos agentes gerenciados (Infraestrutura, APM, Logs).
Arquitetura
O Agent Control usa uma abordagem declarativa, semelhante ao GitOps, para o gerenciamento de agentes. Ele trata a configuração remota recebida do Fleet Control como o estado desejado da sua instrumentação, garantindo que o que você implanta na frota seja o que está sendo executado nos seus clusters.
O mecanismo declarativo: Flux no Kubernetes
No Kubernetes, o Agent Control utiliza o Flux, uma ferramenta de entrega contínua graduada pela CNCF, como seu motor declarativo. Os controladores do Flux implantam e atualizam agentes automaticamente com base na configuração fornecida pelo Agent Control.
O diagrama abaixo mostra como o agente Control se conecta ao New Relic Control (o backend e a interface) e ao Flux (o mecanismo nocluster ) para gerenciar seu agente:
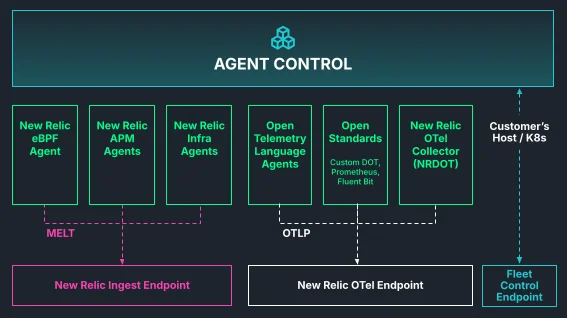
O Agent Control pode usar configurações locais ou remotas. Enquanto as configurações locais são definidas no arquivo de instalação inicial, as configurações remotas são recebidas do New Relic Control e renderizadas diretamente para seus agentes. Isso permite que você gerencie tudo centralmente, incluindo:
- Credenciais: O Agent Control pode obter credenciais sensíveis de provedores de valores externos, como o Vault, injetando-as na configuração do agente em tempo de execução. Isso aumenta a segurança ao manter as credenciais fora da própria configuração.
- Configuração do Agente: O Agent Control converte automaticamente configurações remotas em um formato compatível com o agente subjacente. Isso significa que você pode gerenciar diferentes tipos de agentes, como o agente de infraestrutura do New Relic e o coletor do OpenTelemetry, com um processo único e unificado.
Com o Agent Control instalado em cada cluster e host, sua prática de observabilidade pode escalar:
- Ações em toda a frota: Receba configurações e execute operações de ciclo de vida em toda a sua frota de agentes.
- Comunicações bidirecionais: Comunicação autenticada e criptografada com agentes para solução de problemas e diagnósticos em tempo real.
- Postura de segurança: Padronize como as credenciais são obtidas de provedores de valores para centralizar o gerenciamento, automatizar rotações e reduzir a exposição.
Importante
Para habilitar esse nível de controle e comunicação, o Agente Control requer permissões específicas. Ele precisa ser configurado com o acesso necessário para extrair a configuração e interagir com os sistemas locais para gerenciar o ciclo de vida do agente. Ao implantar o agente Control, certifique-se de entender e conceder as permissões necessárias para manter um ambiente seguro e funcional. Consulte a seção a seguir sobre permissões de controle do agente.
O Agent Control foi projetado para ser um supervisor para gerenciar instrumentação que requer a capacidade de executar ações poderosas em seu ambiente. É fundamental entender e conceder as permissões necessárias.
Principais comportamentos
- Inicia sem agentes: O Agent Control é instalado como um supervisor leve, sem agentes gerenciados em execução por padrão. Você define quais agentes implantar por meio do Fleet Control após a instalação.
- Instalação e atualização remotas no Linux: Em hosts Linux, você pode instalar, configurar e atualizar agentes remotamente por meio do Fleet Control — sem necessidade de intervenção manual em cada host.
- Sem migração automática de agentes: O Agent Control não migra ou substitui automaticamente as instalações de agentes existentes. Desinstale quaisquer agentes existentes antes de instalar o Agent Control, depois gerencie-os através do Fleet Control. Consulte Gerenciar instrumentação existente.
Definições de tipo de agente
Todo agente gerenciado pelo Agent Control é apoiado por um tipo de agente, uma especificação com versão que descreve como o Agent Control deve baixar, configurar e executar esse agente. O suporte a um novo agente sempre requer uma definição de tipo de agente; sem ela, o Agent Control não tem conhecimento de como gerenciá-lo.
Os tipos de agente são identificados por um nome qualificado e versão (por exemplo, newrelic/com.newrelic.infrastructure:0.1.0). Ao adicionar um subagente à configuração, faz-se referência a um tipo de agente; o Agent Control usa essa definição para buscar o artefato correto, aplicar os padrões de configuração e gerenciar o ciclo de vida do agente.
Para obter a lista completa de tipos de agente disponíveis, consulte Tipos de agente.
Permissões de controle do agente
Implantar e gerenciar um agente em um cluster do Kubernetes requer uma compreensão clara das permissões necessárias. Aqui, explicaremos as funções do agente Control e do Flux e como eles interagem para instalar, atualizar e remover o agente com segurança, garantindo que cada agente tenha apenas as permissões necessárias.
Kubernetes
Em um ambiente Kubernetes, o Agent Control usa o Flux como seu mecanismo de entrega contínua para instalar, atualizar e desinstalar agentes. O Agent Control precisa de permissão para criar e gerenciar recursos do Flux, e o Flux precisa de permissão elevada para criar e atualizar os recursos do Kubernetes que executam os agentes.
- Permissões para o Agent Control: O Agent Control requer permissões para criar, ler, atualizar e excluir Custom Resources específicos do Flux, como
HelmReleaseeHelmRepository. Isso permite que o Agent Control instrua o Flux sobre o que fazer sem conceder ao próprio Agent Control direitos de administrador em todo o cluster. - Permissões para o Flux: O Flux requer permissões elevadas, normalmente com um papel
cluster-admin, para gerenciar o ciclo de vida dos charts Helm para os agentes que ele implanta. Isso inclui criarDeployments,DaemonSets,Services,ConfigMaps,Secretse outros recursos do Kubernetes em nome do usuário. Por segurança, é uma prática recomendada garantir que apenas configurações confiáveis e verificadas sejam usadas com o Agent Control.
Without Flux (configuration-only mode)
You can install Agent Control without Flux so that it only delivers configuration to a managed agent, without installing, upgrading, or otherwise managing that agent's lifecycle. Turning Flux off changes the permissions picture: none of the Flux Custom Resource permissions described above apply, and Agent Control doesn't need cluster-wide access.
- Permissions for Agent Control: Agent Control only needs
read/writeaccess toSecretsandConfigMapsinside its own namespace. No cluster-wideClusterRoleis required. - Change delivery: Configuration changes reach the cluster directly from Fleet Control instead of through Flux's reconciliation loop. You're responsible for installing and upgrading both Agent Control and the managed agent yourself, typically with Helm.
- Network endpoints: The same outbound endpoints apply as in the standard Kubernetes mode (see Network requirements); this mode doesn't add or remove any New Relic domains.
The primary use case for this mode today is the Pipeline Control gateway, where you manage the gateway's infrastructure yourself while New Relic continues to manage its pipeline configuration. For that agent's own scaling and sizing guidance, see Sizing and scaling.
Hosts Linux
Para sistemas baseados em host, o Agent Control requer permissões elevadas. O supervisor precisa ser executado com privilégios de root, administrador ou equivalentes para realizar tarefas de ciclo de vida do agente, como:
- Instalando novos agentes: Copiando binários do agente e arquivos de configuração nos diretórios do sistema.
- Gerenciamento de processos do agente: Iniciar, parar e reiniciar serviços, por exemplo, usando o systemd.
- Leitura de dados do sistema: Acesso a informações do sistema necessárias para a saúde, inventário e diagnósticos, como logs e métricas de desempenho.
Semelhante ao Kubernetes, o Agent Control segue um modelo declarativo nos hosts: ele lê o estado desejado em sua configuração e executa apenas as ações necessárias para alcançar esse estado. Isso foi projetado para limitar as ações que o supervisor pode realizar. Privilégios elevados são usados para configurar, instalar, atualizar e desinstalar agentes, não para executar ações arbitrárias e não aprovadas.
Permissões específicas do agente
Diferentes tipos de agentes e suas configurações requerem permissões diferentes. Por exemplo, um agente que coleta métrica da API Kubernetes precisa de mais permissões do que um agente que apenas lê logs de arquivos.
O Agent Control foi projetado para gerenciar essas permissões de forma flexível. Embora o Flux exija um alto grau de acesso para funcionar, nosso objetivo é garantir que o Agent Control solicite apenas as permissões mínimas necessárias para a combinação específica de agentes que você está gerenciando.
Para informações detalhadas sobre as permissões específicas exigidas por cada agente, consulte Permissões necessárias por tipo de agente.
Requisitos e compatibilidade
Kubernetes
Antes de começar a implantar o Agent Control no seu cluster do Kubernetes, certifique-se de atender aos seguintes pré-requisitos:
- Helm 3: O Helm versão 3 deve estar instalado na sua máquina. Para obter instruções de instalação, consulte Instalando o Helm.
- Chave de licença New Relic : Você precisará de uma chave de licença para reportar telemetria para sua conta New Relic .
- Nome do cluster do Kubernetes: tenha o nome do seu cluster do Kubernetes pronto. Você fará referência a ele durante o processo de instalação.
- Gerenciador de domínio de autenticação: Para configurar o Controle de agente e conectá-lo ao Agent Control, é necessário ter a função Gerenciador de domínio de autenticação. Para obter mais informações, consulte Conceitos de gerenciamento de usuário.
Importante: Instrumentação existente
Se o seu cluster do Kubernetes já estiver instrumentado com New Relic, você deverá desinstalar a instrumentação existente antes de instalar o agente Control. Após instalar o agente Control, você pode usar o New Relic Control para instalar e gerenciar todo o agente de infraestrutura no cluster. Para orientação sobre esse processo, consulte Gerenciar instrumentação existente com agente Control.
Aviso
A instalação de múltiplas instâncias do Agent Control no mesmo cluster não é suportada.
Agent Control é compatível com:
- Últimos três lançamentos menores do Kubernetes
- Minikube, Kind, Amazon EKS, Azure AKS e Google GKE
Para requisitos do sistema relacionados ao agente de infraestrutura New Relic Kubernetes e ao coletor New Relic OpenTelemetry (NRDOT), consulte:
Hosts Linux
Antes de instalar o Agent Control, certifique-se de ter uma conta New Relic e de que seu sistema atenda aos requisitos abaixo. Oferecemos suporte a esses sistemas operacionais até o fim da vida útil do fabricante.
Propriedade | Detalhes |
|---|---|
Processador arquitetura | O Agent Control suporta estas arquiteturas de processador:
|
Sistema operacional | O Agent Control suporta esses sistemas operacionais até o fim da vida útil do fabricante:
|
Para verificar os detalhes do seu sistema operacional, execute este comando:
$cat /etc/os-releaseHosts Windows
Antes de instalar o Agent Control no Windows, certifique-se de que você tem uma conta da New Relic e que seu sistema atende aos requisitos abaixo.
Propriedade | Detalhes |
|---|---|
Processador arquitetura | O Agent Control suporta estas arquiteturas de processador:
|
Sistema operacional | O Agent Control suporta estes sistemas operacionais Windows:
|
Pré-requisitos |
|
Requisitos de rede | O Agent Control requer conectividade HTTPS de saída para:
|
Para verificar a sua versão do Windows, execute este comando no PowerShell:
Get-ComputerInfo | Select-Object WindowsProductName, WindowsVersion, OsHardwareAbstractionLayerLimitações do suporte ao Windows
Agentes suportados: Em hosts Windows, o Agent Control atualmente suporta apenas o New Relic Infrastructure Agent e o New Relic OpenTelemetry Collector (NRDOT). Outros tipos de agentes (agentes de APM, Fluent Bit, Prometheus, eBPF, etc.) ainda não são suportados.
Requisitos mínimos de versão: O Agent Control no Windows só pode gerenciar agentes que atendam a essas versões mínimas:
Agente de infraestrutura: versão 1.71.0 ou superior
NRDOT (OpenTelemetry Collector): versão 1.5.0 ou superior
Tentar implantar versões mais antigas falhará.
Compatibilidade de configuração: Configurações, modelos e versões do agente de ambientes Linux ou Kubernetes podem não ser compatíveis com o Windows. O suporte ao Windows começa a partir das versões mínimas listadas acima e inclui apenas os recursos disponíveis nessas versões. Aplicar versões mais antigas ou configurações de outros ambientes pode causar falhas na implantação.
Sem migração automática: O Agent Control no Windows não suporta a migração automática de agentes ad-hoc existentes. Se você já tiver agentes instalados em seus hosts Windows, deverá desinstalá-los primeiro e, em seguida, gerenciá-los por meio do Agent Control e do Fleet Control.
Requisito de tipo de frota: Ao configurar o Agent Control no Windows, você deve criar ou usar uma frota do tipo "Host - Windows". Isso é obrigatório para o funcionamento correto em ambientes Windows.
Coleta de logs: A coleta de logs no Windows é suportada por meio do Fluent Bit integrado ao agente de infraestrutura. O pacote do agente de infraestrutura inclui binários do Fluent Bit para Windows, habilitando recursos de encaminhamento de logs por meio da configuração
config_logging.
Próxima Etapa
Depois de confirmar a compatibilidade e atender a todos os pré-requisitos, você está pronto para instalar o Agent Control.