Agent Controlは、Kubernetesクラスタおよびホスト上で実行され、New Relicおよびオープンソースの計装エージェントのライフサイクルを管理する、軽量なエージェントスーパーバイザーです。Fleet Controlと通信して、フリート全体のエージェントをリモートで構成および更新し、エージェントのヘルスをモニターします。Agent ControlおよびNew Relic Controlは、Kubernetes、Linux、およびWindowsホストで一般提供されています。
概要
大規模な計装の管理は多大な労力を要し、エラーが発生しやすくなります。 複数のエージェント、バージョンの無秩序な拡散、設定のドリフトにより、テレメトリーの盲点、コンプライアンスのリスクが生じ、たとえ小さな変更であっても調整に数週間かかる可能性があります。
Agent Controlは、ホストまたはクラスタごとに一度インストールするだけで済む、拡張可能な単一のスーパーバイザーを提供します。すべてのNew Relicおよびオープンソース エージェントを健全かつ最新の状態に保ち、リモート設定を適用し、各エージェントに個別に触れることなく一貫した設定を適用します。
コストとデータ取り込みに関する注意事項
Agent Controlは、サポートされているあらゆる環境にインストールでき、有料ライセンスは必要ありません。スーパーバイザー自身は、新しいテレメトリーをNew Relicにプッシュしません。 取り込みコストは、マネージド エージェント (インフラストラクチャ、 APM 、ログ) で有効になっている計装によって異なります。
アーキテクチャー
Agent Controlは、宣言型でGitOpsに似たアプローチでエージェント管理を行います。Fleet Controlから受信したリモート設定を計装の望ましい状態として扱い、フリートにデプロイしたものがクラスタ上で実行されることを保証します。
宣言型エンジン: Kubernetes 上の Flux
Kubernetesでは、 Agent Control 、CNCF が卒業した継続的な配信ツールであるFlux を宣言型エンジンとして利用します。 Flux コントローラーは、 Agent Controlによって提供される設定に基づいて、エージェントを自動的にデプロイおよび更新します。
以下の図はAgent Control New Relic Control (バックエンドおよびUI ) および Flux (オンクラスタ エンジン) に接続してエージェントを管理する方法を示しています。
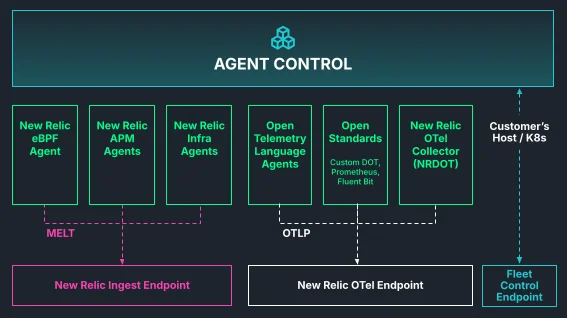
Agent Controlローカルまたはリモートの設定を使用できます。 ローカル設定は初期インストレーション ファイルで定義されますが、リモート設定はNew Relic Control から受信され、エージェントに直接レンダリングされます。 これにより、以下を含むすべてのものを一元的に管理できます。
- 認証情報:Agent Controlは、Vaultなどの外部値プロバイダーから機密の認証情報を取得し、実行時にエージェントの設定に注入できます。これにより、設定自体に認証情報を含めないことで、セキュリティが向上します。
- エージェント設定: Agent Control 、リモート設定を、基礎となるエージェントと互換性のある形式に自動的に変換します。 これはNew Relic Infrastructure エージェントやOpenTelemetryなど、さまざまなタイプのエージェントを単一の統合プロセスで管理できることを意味します。
各クラスタおよびホストにAgent Controlをインストールすると、監視の実践を拡張できます。
- フリート全体のアクション:設定を受け取り、エージェントのフリート全体にわたってライフサイクル操作を実行します。
- 双方向通信:エージェントとの認証済みかつ暗号化された通信により、リアルタイムのトラブルシューティングと診断を実現します。
- セキュリティポスチャ:取り扱いを一元化し、ローテーションを自動化し、露出を減らすために、バリュープロバイダーから資格情報を取得する方法を標準化します。
重要
このレベルの制御と通信を有効にするには、 Agent Control特定の権限が必要です。 設定をプルし、ローカル システムと対話してエージェントのライフサイクルを管理するために必要なアクセス権を設定する必要があります。 Agent Controlを使用する場合は、安全で機能的な環境を維持するために必要な権限を理解し、付与するようにしてください。 Agent Control権限については、次のセクションを参照してください。
Agent Control 、環境内で強力なアクションを実行する能力を必要とする計装を管理するためのスーパーバイザーとして設計されています。 必要な権限を理解し、付与することが非常に重要です。
重要な行動
- エージェントなしで起動: Agent Controlは、デフォルトでは管理対象エージェントが実行されない軽量スーパーバイザーとしてインストールされます。導入後にFleet Controlを通じてどのエージェントをデプロイするかを定義します。
- Linux 上でのリモートインストールとアップグレード: Linux ホストでは、Fleet Control を介してエージェントをリモートでインストール、構成、およびアップグレードできます。各ホストで手動で操作する必要はありません。
- エージェントの自動移行なし: Agent Control 、既存のエージェント インストレーションを自動的に移行したり置き換えたりしません。 Agent Controlをインストールする前に、既存のエージェントをすべてアンインストールし、Fleet Controlを通じて管理してください。「既存の計装の管理」を参照してください。
エージェントのタイプの定義
Agent Controlによって管理されるすべてのエージェントは、Agent Controlがそのエージェントをダウンロード、設定、実行する方法を記述したバージョン管理された仕様であるエージェントタイプによってサポートされています。新しいエージェントをサポートするには、常にエージェントタイプの定義が必要です。定義がないと、Agent Controlはその管理方法を認識できません。
エージェントのタイプは、修飾名とバージョンによって識別されます(例:newrelic/com.newrelic.infrastructure:0.1.0)。設定にサブエージェントを追加する際、エージェントのタイプを参照します;Agent Controlはその定義を使用して正しいアーティファクトを取得し、設定のデフォルトを適用して、エージェントのライフサイクルを管理します。
利用可能なエージェントのタイプの完全なリストについては、エージェントのタイプを参照してください。
Agent Control権限
Kubernetesクラスタでエージェントをデプロイおよび管理するには、必要な権限を明確に理解する必要があります。 ここでは、 Agent Controlと Flux の両方の役割と、各エージェントが必要な権限のみを確実に持ちながら、エージェントを安全にインストール、更新、削除するためにどのように相互作用するかを説明します。
Kubernetes
Kubernetes環境では、 Agent Control継続的な配信エンジンとして Flux を使用してエージェントをインストール、更新、アンインストールします。 Agent ControlにはFluxリソースを作成および管理するための権限が必要であり、Fluxにはエージェントを実行するKubernetesリソースを作成および更新するための上位権限が必要です。
- Agent Controlの権限: Agent Controlには、
HelmReleaseやHelmRepositoryなどのFlux固有のカスタムリソースを作成、読み取り、更新、削除するための権限が必要です。 これにより、 Agent Control Agent Controlに何をすべきかを指示できるようになります。 - Flux の権限: Flux は、デプロイするエージェントの Helm チャートのライフサイクルを管理するために、通常は
cluster-adminロールを持つ、高い権限を必要とします。これには、ユーザーに代わってDeployments、DaemonSets、Services、ConfigMaps、Secrets、およびその他の Kubernetes リソースを作成することが含まれます。セキュリティの観点から、信頼され検証された設定のみがAgent Controlで使用されるようにすることがベストプラクティスです。
Without Flux (configuration-only mode)
You can install Agent Control without Flux so that it only delivers configuration to a managed agent, without installing, upgrading, or otherwise managing that agent's lifecycle. Turning Flux off changes the permissions picture: none of the Flux Custom Resource permissions described above apply, and Agent Control doesn't need cluster-wide access.
- Permissions for Agent Control: Agent Control only needs
read/writeaccess toSecretsandConfigMapsinside its own namespace. No cluster-wideClusterRoleis required. - Change delivery: Configuration changes reach the cluster directly from Fleet Control instead of through Flux's reconciliation loop. You're responsible for installing and upgrading both Agent Control and the managed agent yourself, typically with Helm.
- Network endpoints: The same outbound endpoints apply as in the standard Kubernetes mode (see Network requirements); this mode doesn't add or remove any New Relic domains.
The primary use case for this mode today is the Pipeline Control gateway, where you manage the gateway's infrastructure yourself while New Relic continues to manage its pipeline configuration. For that agent's own scaling and sizing guidance, see Sizing and scaling.
Linuxホスト
ホストベースのシステムの場合、Agent Controlには昇格された権限が必要です。次のようなエージェントのライフサイクルタスクを実行するには、スーパーバイザーをroot、アドミニストレーター、または同等の権限で実行する必要があります:
- 新しいエージェントのインストール:エージェントのバイナリと設定ファイルをシステム ディレクトリにコピーします。
- エージェントプロセスの管理: systemdなどを使用して、サービスを開始、停止、再起動します。
- システム データの読み取り:健全性、インベントリ、ログやパフォーマンス メトリクスなどの診断に必要なシステム情報にアクセスします。
Kubernetesと同様に、 Agent Controlホスト上で宣言型モデルを採用しています。つまり、設定ファイルで望ましい状態を読み取り、その状態に到達するために必要なアクションのみを実行します。 これは、上司が取れる行動を制限するために設計されています。管理者権限は、エージェントの設定、インストール、更新、アンインストールに使用されるものであり、承認されていない任意の操作を実行するために使用されるものではありません。
エージェント固有の権限
エージェントのタイプとその設定が異なると、必要な権限も異なります。 たとえば、 Kubernetes APIからメトリクスを収集するエージェントには、ファイルからログを読み取るだけのエージェントよりも多くの権限が必要です。
Agent Control 、これらの権限を柔軟に管理できるように設計されています。 Fluxは機能するために高度なアクセス権限を必要としますが、当社の目標は、 Agent Control管理対象のエージェントの特定の組み合わせに対して、必要最低限の権限のみrequestsようにすることです。
各エージェントに必要な特定の権限の詳細については、「エージェントタイプごとの必須権限」を参照してください。
要件と互換性
Kubernetes
Agent ControlKubernetesクラスタに対する を開始する前に、次の前提条件を満たしていることを確認してください。
- Helm 3:マシンに Helm バージョン 3 がインストールされている必要があります。インストール手順については、 Helmのインストール」を参照してください。
- New Relicライセンスキー: New Relicアカウントにテレメトリーを報告するにはライセンスキーが必要です。
- Kubernetesクラスタ名: Kubernetesクラスタの名前を用意します。 インストレーションプロセス中にこれを参照します。
- 認証ドメイン マネージャー: Agent ControlをセットアップしてFleet Controlに接続するには、認証ドメイン マネージャー ロールが必要です。 詳細については、 「ユーザー管理の概念」を参照してください。
重要: 既存の計装
Kubernetesクラスタが既にNew Relicでインストゥルメントされている場合は、 Agent Controlをインストールする前に既存の計装をアンインストールする必要があります。 Agent Controlをインストールした後、 New Relic Control を使用してクラスタ上のすべてのインフラストラクチャ エージェントをインストールおよび管理できます。 このプロセスのガイダンスについては、 Agent Controlによる既存の計画の管理」を参照してください。
警告
同じクラスタへのAgent Controlの複数のインスタンスのインストールはサポートされていません。
Agent Control次のものと互換性があります:
- Kubernetes の最後の 3 つのマイナーリリース
- Minikube、Kind、Amazon EKS、Azure AKS、Google GKE
New Relic KubernetesインフラストラクチャエージェントおよびNew Relic OpenTelemetry (NRDOT) コレクターに関連するシステム要件については、以下を参照してください。
Linuxホスト
Agent Controlをインストールする前に、New Relicアカウントをお持ちであること、およびシステムが以下の要件を満たしていることを確認してください。当社は、これらのOSをメーカーのサポート終了日までサポートします。
プロパティ | 詳細 |
|---|---|
プロセッサアーキテクチャー | Agent Control次のプロセッサアーキテクチャーをサポートします。
|
オペレーティングシステム | Agent Controlは、メーカーの製品寿命までこれらのOSをサポートします:
|
OSの詳細を確認するには、次のコマンドを実行してください。
$cat /etc/os-releaseWindowsホスト
WindowsにAgent Controlをインストールする前に、New Relicアカウントをお持ちであること、およびシステムが以下の要件を満たしていることを確認してください。
プロパティ | 詳細 |
|---|---|
プロセッサアーキテクチャー | Agent Control次のプロセッサアーキテクチャーをサポートします。
|
オペレーティングシステム | Agent Control以下のWindows OS をサポートしています:
|
前提条件 |
|
ネットワーク要件 | Agent Control 、以下の宛先へのHTTPSアウトバウンド接続を必要とします。
|
Windowsのバージョンを確認するには、PowerShellで次のコマンドを実行してください。
Get-ComputerInfo | Select-Object WindowsProductName, WindowsVersion, OsHardwareAbstractionLayerWindowsのサポート制限
サポートされているエージェント: Windowsホストでは、 Agent Control現在New Relic InfrastructureエージェントとNew Relic OpenTelemetry Collector (NRDOT)のみをサポートしています。 その他のエージェントタイプ(APMエージェント、Fluent Bit、Prometheus、eBPFなど)は、現時点ではサポートされていません。
最小バージョン要件: Windows上のAgent Control 、次の最小バージョンを満たすエージェントのみを管理できます。
インフラストラクチャエージェント: バージョン 1.71.0 以降
NRDOT(OpenTelemetry Collector):バージョン1.5.0以上
古いバージョンをデプロイしようとすると失敗します。
設定の互換性: Linux またはKubernetes環境の設定、テンプレート、エージェント バージョンはWindowsと互換性がない可能性があります。 Windowsのサポートは、上記に記載されている最小バージョンから開始され、そのバージョンで利用可能な機能のみが含まれます。以前のバージョンや他の環境の設定を適用すると、デプロイメントが失敗する可能性があります。
自動移行はサポートされていません: Windows 版 Agent Control は、既存のアドホック エージェントの自動移行をサポートしていません。Windowsホストに既にエージェントがインストールされている場合は、まずそれらをアンインストールしてから、Agent ControlとFleet Controlを使用して管理する必要があります。
フリートタイプの要件: Windows で Agent Control を設定する場合、 「Host - Windows」タイプのフリートを作成または使用する必要があります。これは、Windows環境で正常に動作させるために必須です。
ログ収集: Windowsでのログ収集は、インフラストラクチャに統合されたFluent Bitを通じてサポートされています。 インフラストラクチャエージェント パッケージにはWindows用のFluent Bitバイナリが含まれており、
config_logging設定を通じて転送ログ機能を有効にします。
次のステップ
互換性を確認し、すべての前提条件を満たしたら、 Agent Control をインストールする準備が整います。